Databeskerming in Nederland word gereguleer deur die Algemene Verordening oor Databeskerming, wat direk van toepassing is, en deur die Nederlandse AVG-implementeringswet, wat die keuses wat die Verordening aan lidstate laat, invul. Toesig word uitgeoefen deur die Nederlandse Databeskermingsowerheid.
Alles draai om twee vrae. Eerstens, is daar 'n wettige basis? Artikel 6 lys ses, en toestemming is slegs een daarvan. Vir die meeste werk- en kommersiële verwerking is die korrekte basis die uitvoering van 'n kontrak, nakoming van 'n wettige verpligting of wettige belange, en die keuse van toestemming waar dit nie vrylik gegee kan word nie – soos gewoonlik die geval is tussen werkgewer en werknemer – maak die verwerking onwettig. Tweedens, is die verwerking in ooreenstemming met die beginsels in Artikel 5: wettigheid, billikheid en deursigtigheid, doelbeperking, dataminimalisering, akkuraatheid, bergingsbeperking, integriteit en vertroulikheid, en aanspreeklikheid. Spesiale kategorieë data, waaronder gesondheidsdata, mag slegs verwerk word op die bykomende gronde in Artikel 9 en in die Implementeringswet.
Individue het afdwingbare regte – toegang, regstelling, uitwissing, beperking, oordraagbaarheid en beswaar – wat in beginsel binne een maand beantwoord moet word. 'n Organisasie wat 'n persoonlike data-oortreding ervaar, moet die Databeskermingsowerheid binne 72 uur in kennis stel indien die oortreding waarskynlik 'n risiko vir individue inhou, en moet daardie individue ook in kennis stel indien die risiko hoog is. Boetes beloop twintig miljoen euro of vier persent van die wêreldwye jaarlikse omset, wat ook al die hoogste is.
Hierdie artikel verduidelik elkeen van hierdie verpligtinge op sy beurt en stel uiteen wat 'n organisasie wat in Nederland gevestig is, in plek moet hê, van sy verwerkingsregister tot sy ooreenkomste met verwerkers.
Wat is die algemene wet op databeskerming en die doel daarvan?
Algemene wetgewing oor databeskerming verteenwoordig 'n omvattende wetlike raamwerk wat ontwerp is om persoonlike inligting te beskerm en te reguleer hoe organisasies individuele data insamel, verwerk, stoor en bestuur. In Nederland word hierdie raamwerk hoofsaaklik beheer deur die Algemene Verordening oor Databeskerming (GDPR) , wat kritieke standaarde vir databeskerming en privaatheid in verskeie sektore vasstel.
Kernbeginsels van databeskerming
Die fundamentele doelwit van algemene databeskermingswetgewing is om individue groter beheer oor hul persoonlike inligting te gee terwyl streng verpligtinge opgelê word aan entiteite wat sulke data hanteer. Hierdie beginsels verseker dat persoonlike data deursigtig, veilig en eties verwerk word.
Die volgende tabel som die belangrikste beginsels op wat die algemene databeskermingswetgewing onderlê, soos in hierdie artikel bespreek, en verskaf bondige definisies vir elke beginsel.
| Beginsel | Definisie |
|---|---|
| Wettigheid | Data moet deur middel van wettige en billike metodes ingesamel en verwerk word |
| Doelbeperking | Persoonlike inligting kan slegs vir spesifieke, eksplisiete en geregverdigde doeleindes ingesamel word. |
| Data Minimalisering | Slegs noodsaaklike persoonlike data moet versamel en bewaar word |
| Deursigtigheid | Organisasies moet duidelik kommunikeer oor die doeleindes en gebruik van data-insameling. |
| Sekuriteit | Robuuste maatreëls moet geïmplementeer word om data teen oortredings en misbruik te beskerm |
| Aanspreeklikheid | Organisasies is verantwoordelik vir die nakoming van databeskermingsverpligtinge |
| Regte van datasubjekte | Individue word gewaarborgde regte tot toegang tot, regstelling en verwydering van hul persoonlike data |
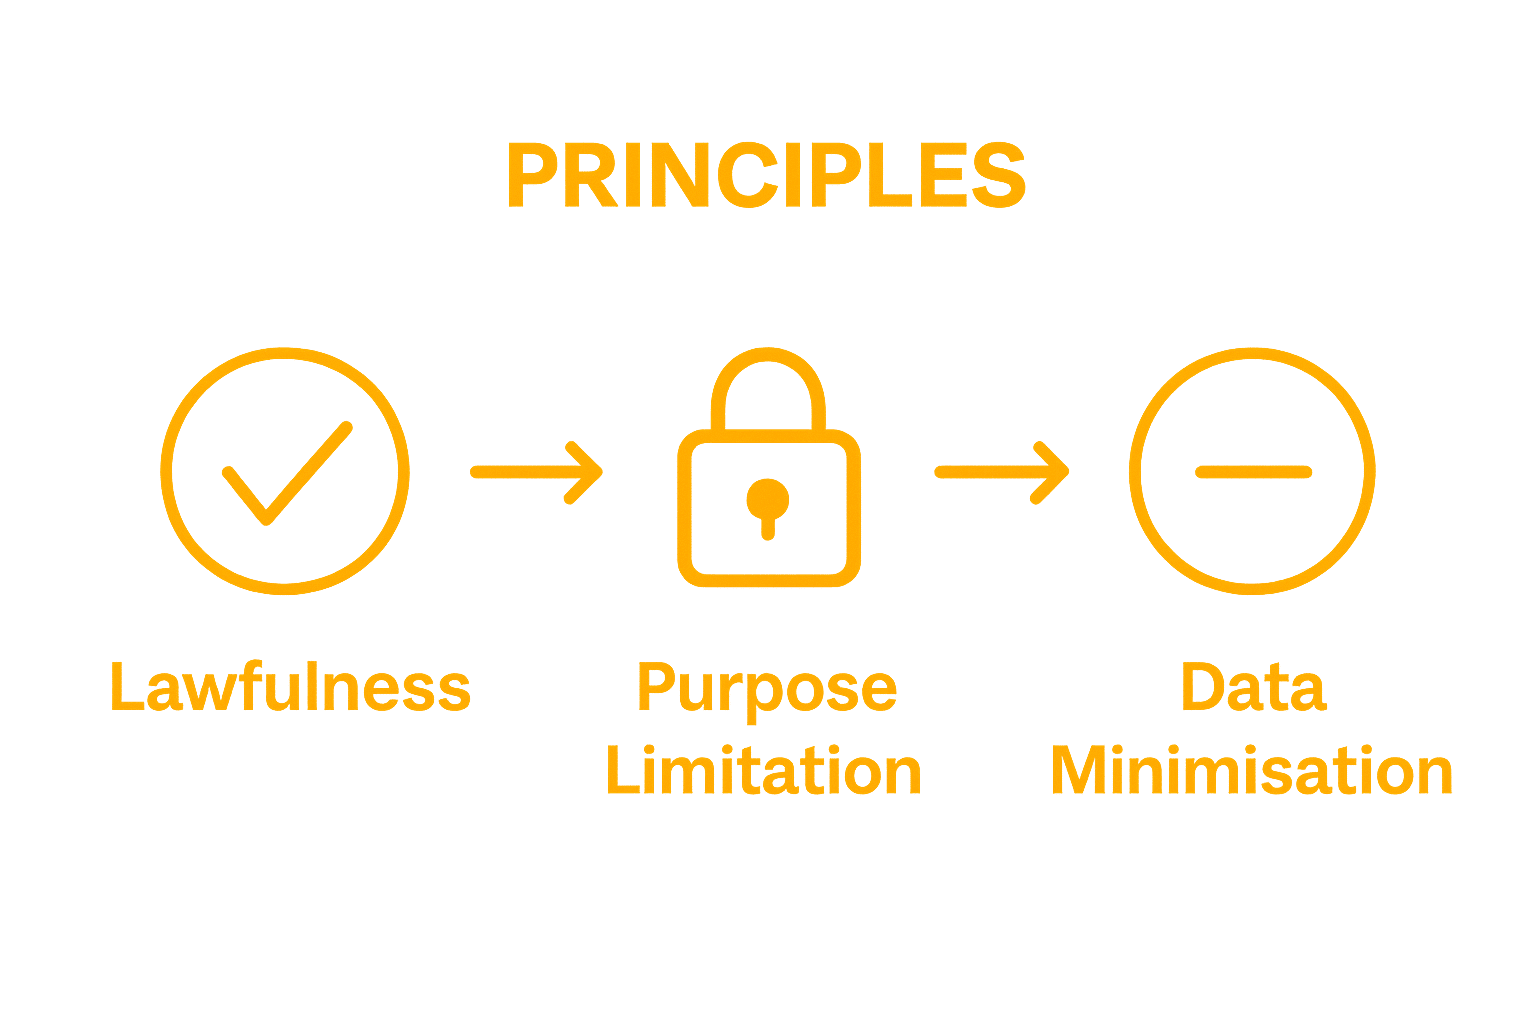
Sleutelbeginsels van databeskerming sluit in:
- WettigheidData moet ingesamel en verwerk word deur middel van wettige en billike metodes
- DoelbeperkingPersoonlike inligting kan slegs vir spesifieke, eksplisiete en geregverdigde doeleindes ingesamel word.
- Data MinimaliseringSlegs noodsaaklike persoonlike data moet versamel en bewaar word
Omvang en Toepassing
Algemene wetgewing oor databeskerming is breedvoerig van toepassing op verskeie domeine, wat besighede, regeringsinstellings, niewinsgewende organisasies en enige entiteit wat persoonlike inligting hanteer, insluit. Hierdie uitgebreide dekking verseker omvattende beskerming vir individue, ongeag die konteks waarin hul data verwerk word.
Die wet stel duidelike riglyne vir organisasies rakende:
- Verkryging van eksplisiete toestemming vir data-insameling
- Implementering van robuuste sekuriteitsmaatreëls om data-oortredings te voorkom
- Om individue die regte te gee om toegang tot hul persoonlike inligting te verkry, dit reg te stel en te verwyder
Deur 'n gestandaardiseerde raamwerk te skep, poog die algemene wet op databeskerming om vertroue tussen individue en organisasies te bou, verantwoordelike databestuurspraktyke te bevorder terwyl fundamentele privaatheidsregte beskerm word. Hierdie regsbenadering erken die toenemende belangrikheid van persoonlike data in ons digitale era en poog om tegnologiese innovasie te balanseer met individuele privaatheidsbeskerming.
Waarom is die algemene wet op databeskerming belangrik vir jou?
Algemene wetgewing oor databeskerming het van kritieke belang geword in 'n toenemend digitale wêreld waar persoonlike inligting voortdurend versamel, verwerk en gedeel word. Vir individue beteken die begrip van die belangrikheid van hierdie wetlike raamwerke die beskerming van fundamentele regte, die handhawing van persoonlike privaatheid en die voorkoming van potensiële misbruik van sensitiewe inligting.
Persoonlike privaatheid en beheer
In vandag se onderling gekoppelde digitale ekosisteem verteenwoordig jou persoonlike data 'n waardevolle bate wat maklik deur organisasies versamel en gemonetiseer kan word. Wetgewing oor databeskerming bemagtig jou met noodsaaklike regte , wat jou groter beheer gee oor hoe jou persoonlike inligting gebruik, gestoor en gedeel word.
Belangrike persoonlike beskermings sluit in:
- Die reg om te weet watter data oor jou ingesamel word
- Die vermoë om die verwydering van u persoonlike inligting te versoek
- Beskerming teen ongemagtigde datadeling en -verwerking
Finansiële en sekuriteitsimplikasies
Wetgewing oor databeskerming gaan nie net oor privaatheid nie, maar ook oor die voorkoming van potensiële finansiële skade en sekuriteitsrisiko's. Organisasies wat versuim om robuuste databeskermingsmaatreëls te implementeer, kan aansienlike finansiële boetes opgelê word, wat hulle aanspoor om hoë standaarde van databestuur en -sekuriteit te handhaaf.
Potensiële risiko's van onvoldoende databeskerming sluit in:
- Identiteitsdiefstal
- Finansiële bedrog
- Ongemagtigde dophou en profileer
- Potensiële misbruik van persoonlike inligting vir geteikende bemarking
Digitale regte en etiese oorwegings
Benewens onmiddellike persoonlike beskerming, verteenwoordig algemene databeskermingswetgewing 'n breër verbintenis tot die behoud van individuele regte in die digitale era. Hierdie regulasies verseker dat tegnologiese vooruitgang nie ten koste van persoonlike privaatheid en outonomie kom nie. Deur duidelike riglyne en verantwoordingsmeganismes daar te stel, skep databeskermingswette 'n meer deursigtige en betroubare digitale omgewing waar individue met vertroue met digitale dienste kan omgaan terwyl hulle beheer oor hul persoonlike inligting behou.
Uiteindelik gaan die begrip en waardering van algemene databeskermingswetgewing daaroor om jou fundamentele reg op privaatheid in 'n toenemend komplekse digitale landskap te erken.
Hoe die algemene wet op databeskerming persoonlike data beskerm
Algemene wetgewing oor databeskerming vestig 'n omvattende raamwerk vir die beskerming van persoonlike inligting deur middel van gestruktureerde meganismes wat individue se digitale identiteite beskerm en ongemagtigde datagebruik voorkom. Die wet skep robuuste beskermingsstrategieë wat verskeie dimensies van datasekuriteit en individuele privaatheid aanspreek.
Data-insameling en toestemmingsmeganismes
Ingeligte toestemming staan as die grondbeginsel van databeskerming. Organisasies is wetlik verplig om eksplisiete, duidelike toestemming te verkry voordat hulle persoonlike inligting insamel of verwerk. Dit beteken individue moet ten volle bewus wees van watter data ingesamel word, waarom dit ingesamel word en hoe dit gebruik sal word.
Belangrike toestemmingsvereistes sluit in:
- Duidelike en deursigtige kommunikasie oor data-insamelingsdoeleindes
- Om individue die opsie te bied om toestemming te eniger tyd terug te trek
- Verseker dat toestemming vrylik gegee word sonder dwang of verborge voorwaardes
Sekuriteits- en verwerkingsvoorsorgmaatreëls
Wetgewing oor databeskerming vereis streng sekuriteitsprotokolle vir organisasies wat persoonlike inligting hanteer. Tegniese en organisatoriese maatreëls moet geïmplementeer word om ongemagtigde toegang, datalekke en potensiële misbruik van sensitiewe inligting te voorkom.
Kritieke sekuriteitsmaatreëls sluit in:
- Enkripsie van persoonlike data tydens berging en oordrag
- Gereelde sekuriteitsoudits en kwesbaarheidsbeoordelings
- Streng toegangsbeheer wat datablootstelling aan gemagtigde personeel beperk
Regte van datasubjekte
Die wetlike raamwerk bemagtig individue met omvattende regte rakende hul persoonlike data. Hierdie regte verseker dat mense beduidende beheer oor hul digitale identiteite behou en proaktiewe stappe kan neem om hul privaatheid te beskerm.
Individue word spesifieke beskermings gewaarborg, insluitend:
- Reg op toegang tot persoonlike data wat deur organisasies gehou word
- Reg om regstelling van onakkurate inligting te versoek
- Reg om die verwydering van persoonlike data onder sekere omstandighede te eis
Deur hierdie omvattende beskermingsmeganismes te vestig, skep algemene databeskermingswetgewing 'n robuuste ekosisteem wat individuele privaatheid prioritiseer, deursigtigheid bevorder en organisasies aanspreeklik hou vir verantwoordelike databestuur.
Sleutelbeginsels en -konsepte van algemene databeskermingswetgewing
Algemene wetgewing oor databeskerming stel 'n omvattende stel fundamentele beginsels daar wat ontwerp is om verantwoordelike en etiese hantering van persoonlike inligting te verseker. Hierdie beginsels skep 'n gestruktureerde benadering tot databestuur wat individuele regte en organisatoriese aanspreeklikheid prioritiseer.
Fundamentele regsbeginsels
Wettigheid, billikheid en deursigtigheid vorm die hoeksteen van databeskermingsregulasies. Hierdie beginsels vereis dat organisasies persoonlike data deur wettige middele moet verwerk, met duidelike en eerlike kommunikasie oor datagebruik. Dataminimalisering is nog 'n kritieke konsep wat vereis dat organisasies slegs die nodige inligting insamel wat direk relevant is tot hul gespesifiseerde doel.
Belangrike grondbeginsels sluit in:
- Verwerking van data slegs vir wettige en eksplisiet gedefinieerde doeleindes
- Om te verseker dat data-insameling deursigtig is en deur individue verstaan word
- Beperking van data-insameling tot wat streng noodsaaklik is
Regte en beskerming van data-onderwerpe
Die wetlike raamwerk vestig omvattende regte vir individue, wat hulle transformeer van passiewe subjekte na aktiewe bestuurders van hul persoonlike inligting. Hierdie regte bemagtig mense om hul digitale identiteite oor verskeie kontekste te verstaan, te beheer en te beskerm.
Kritieke individuele beskermings sluit in:
- Reg op toegang tot persoonlike data wat deur organisasies gehou word
- Reg om onmiddellike regstelling van onakkurate inligting te versoek
- Reg om volledige verwydering van persoonlike data te eis
Organisatoriese aanspreeklikheid en nakoming
Algemene wetgewing oor databeskerming plaas 'n beduidende verantwoordelikheid op organisasies om robuuste meganismes vir databeskerming te implementeer. Dit behels die ontwikkeling van omvattende interne beleide, die uitvoering van gereelde sekuriteitsassesserings en die instandhouding van gedetailleerde dokumentasie van dataverwerkingsaktiwiteite.
Organisasies moet demonstreer:
- Duidelike databeskermingsbeleide en -prosedures
- Sistematiese benadering tot die identifisering en vermindering van databeskermingsrisiko's
- Verbintenis tot voortdurende verbetering in databestuurspraktyke
Deur hierdie beginsels te vestig, skep algemene databeskermingswetgewing 'n gebalanseerde ekosisteem wat individuele privaatheid respekteer terwyl dit organisasies van duidelike riglyne vir verantwoordelike databestuur voorsien.
Werklike toepassings van algemene databeskermingswetgewing
Algemene databeskermingswetgewing vertaal teoretiese privaatheidsbeginsels in praktiese scenario's oor verskeie sektore, wat die kritieke rol daarvan in die beskerming van individuele regte en die regulering van databestuur in komplekse digitale omgewings demonstreer. Hierdie toepassings bied tasbare voorbeelde van hoe wetlike raamwerke persoonlike inligting in alledaagse kontekste beskerm.
Gesondheidsorg en persoonlike inligting
Mediese instellings en gesondheidsorgverskaffers verteenwoordig 'n belangrike domein waar databeskermingswetgewing 'n belangrike rol speel. Pasiëntrekords bevat hoogs sensitiewe persoonlike inligting wat streng beskerming en beheerde toegang vereis. Hospitale en mediese praktyke moet robuuste meganismes implementeer om te verseker dat pasiëntdata vertroulik bly en slegs met uitdruklike toestemming of vir wettige mediese doeleindes gedeel word.
Belangrike vereistes vir die beskerming van gesondheidsorgdata sluit in:
- Beveiliging van elektroniese mediese rekords
- Beperking van toegang tot pasiëntinligting
- Verkry uitdruklike toestemming vir dataverwerking
Werks- en professionele kontekste
Werkplekomgewings verteenwoordig nog 'n kritieke arena vir die implementering van databeskermingsbeginsels. Werkgewers moet werknemers se persoonlike inligting noukeurig bestuur, en organisatoriese behoeftes met individuele privaatheidsregte balanseer. Dit sluit in die hantering van werwingsdata, prestasierekords en persoonlike kontakinligting met streng vertroulikheid en deursigtigheid.
Professionele databeskermingspraktyke sluit in:
- Beskerming van werknemers se persoonlike inligting tydens werwing
- Beveiliging van personeelrekords en prestasie-evaluerings
- Implementering van deursigtige data-insamelingsbeleide
Digitale dienste en aanlyn platforms
Internetgebaseerde dienste en digitale platforms staar die mees komplekse uitdagings vir databeskerming in die gesig. Aanlyn besighede moet ingewikkelde vereistes vir die insameling, berging en verwerking van gebruikersdata navigeer . Dit sluit in die bestuur van gebruikersregistrasies, die opsporing van gebruikersinteraksies en die beskerming van persoonlike inligting teen potensiële oortredings of ongemagtigde toegang.
Digitale platforms moet kritieke databeskermingsoorwegings aanspreek, soos:
- Implementering van deursigtige gebruikerstoestemmingsmeganismes
- Verskaffing van duidelike privaatheidsbeleiddokumentasie
- Gebruikerbeheer oor die deel van persoonlike data moontlik maak
Deur hierdie werklike toepassings demonstreer algemene databeskermingswetgewing sy noodsaaklike rol in die skep van 'n gebalanseerde ekosisteem wat individuele privaatheid respekteer terwyl dit verantwoordelike tegnologiese innovasie moontlik maak.
Hierdie tabel skets werklike gebiede waar algemene databeskermingswetgewing toegepas word, tesame met die spesifieke databeskermingspraktyke wat relevant is vir elke sektor wat in die artikel bespreek word.
| Sektor | Fokus op databeskerming | Sleutelpraktyke |
|---|---|---|
| Healthcare | Beskerming van sensitiewe pasiëntinligting | Beveiliging van rekords, beperkte toegang, toestemming vir deel |
| Indiensneming | Vertroulikheid van werknemersdata | Beskerming van werwingsdata, veilige rekords |
| Digitale Dienste en Platforms | Gebruikersdataprivaatheid en beheer oor inligtingdeling | Toestemmingsmeganismes, privaatheidsbeleide, gebruikerskontroles |
Neem beheer oor u databeskerming met persoonlike regsondersteuning
Voel u onseker oor hoe u organisasie persoonlike data in Nederland insamel, verwerk of beveilig? Die bestuur van verantwoordelikhede kragtens die Algemene Wet op Databeskerming kan stresvol wees. Die artikel het die belangrikheid van toestemming , deursigtigheid en u verpligting om sensitiewe inligting te beskerm, beklemtoon. Baie individue en maatskappye vind hierdie vereistes oorweldigend, veral wanneer hulle te doen kry met tegniese taal of die gevolge van 'n enkele fout, soos boetes of verlies aan vertroue.
Met Law & More, jy hoef nie alleen databeskermingsuitdagings te hanteer nie. Ons ervare span verstaan elke nuanse van Nederlandse en Europese privaatheidswetgewing en bied duidelike, pasgemaakte regsoplossings om jou besigheids- en persoonlike belange te beskerm. Verseker jou gemoedsrus en voldoen aan wetlike standaarde met selfvertroue. Vertel ons van jou situasie. Ons sal jou binne een werksdag jou opsies laat weet. Neem nou die volgende stap in die rigting van voldoening en privaatheidsbeskerming.
Algemene vrae
Wat is die algemene wet op databeskerming?
Algemene Wet op Databeskerming is 'n wetlike raamwerk wat ontwerp is om persoonlike inligting te beskerm en te reguleer hoe organisasies individuele data insamel, verwerk, stoor en bestuur, hoofsaaklik gereguleer deur die Algemene Verordening oor Databeskerming (GDPR).
Waarom is die algemene wet op databeskerming belangrik?
Hierdie wet is van kritieke belang aangesien dit individue bemagtig met regte oor hul persoonlike data, hul privaatheid beskerm en potensiële misbruik van sensitiewe inligting voorkom terwyl organisasies aanspreeklik gehou word vir hul databestuurspraktyke.
Watter regte het individue kragtens die algemene wet op databeskerming?
Individue is geregtig op regte soos toegang tot hul persoonlike data, die vermoë om regstellings van onakkurate inligting aan te vra, en die reg om onder sekere omstandighede die verwydering van hul persoonlike data te eis.
Hoe verseker organisasies voldoening aan die algemene wet op databeskerming?
Organisasies verseker nakoming deur robuuste databeskermingsbeleide te implementeer, dokumentasie van dataverwerkingsaktiwiteite te handhaaf, gereelde sekuriteitsassesserings uit te voer en uitdruklike toestemming te verkry voordat persoonlike inligting ingesamel word.
Hoe Law & More kan jou hiermee help, word op ons verduidelik IT-prokureur bladsy.